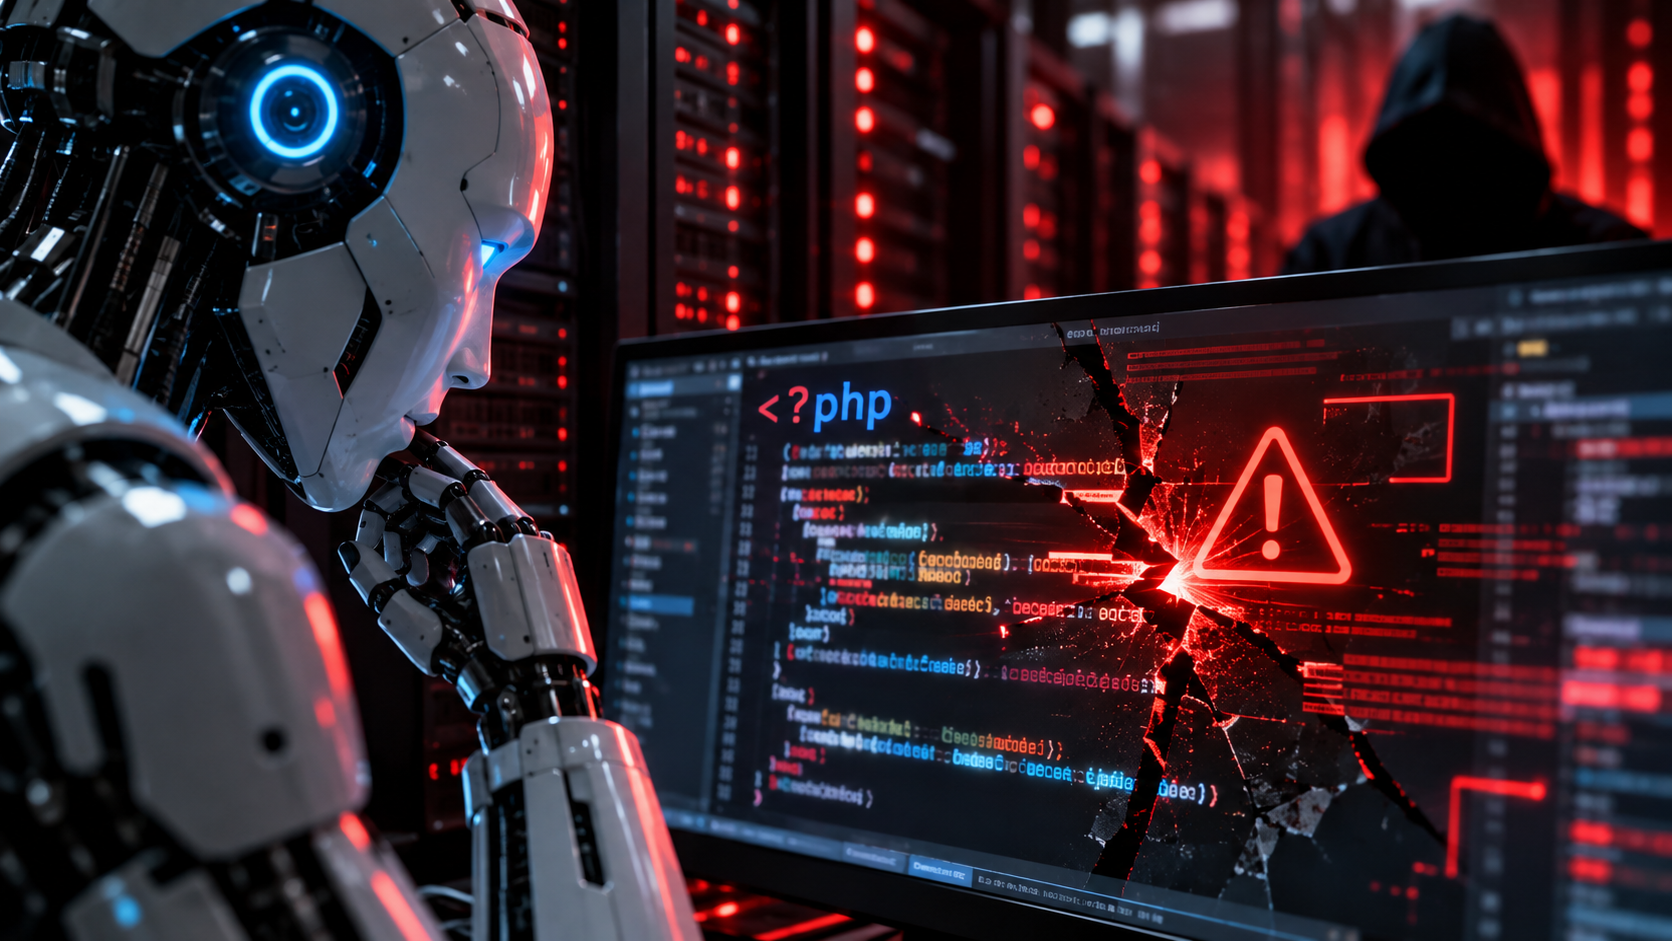
전 세계 웹사이트 70%에 보안 비상…AI가 찾아낸 치명적 취약점
by
2026년 10월 26일
🔓 취약점 발견에서 실제 공격 조립으로
이번 연구가 주목받는 이유는 AI의 사이버보안 능력이 한 단계 더 올라갔기 때문입니다. 실제 공격에서는 브라우저 샌드박스나 메모리 보호, 운영체제 권한 같은 여러 방어선을 차례로 넘어야 하기에 하나의 버그만으로 충분하지 않은 경우가 많습니다.
앤트로픽은 이번 모델이 이런 개별 취약점을 하나의 공격 경로로 연결할 수 있었다고 설명했습니다. 취약점을 찾는 비용이 낮아지고 공격 코드를 만드는 속도까지 빨라지면 보안 패치가 배포되기 전에 공격자가 움직일 수 있는 가능성도 커질 수 있습니다.
🛡 그래서 강한 모델을 방어자에게 먼저 푼다
앤트로픽이 내놓은 대응책은 검증된 사이버보안 전문가에게 보다 강한 모델과 완화된 보안 제한을 제공하는 ‘Cyber Verification Program’을 확대하는 것입니다. 현재 이 프로그램에는 클로드 Opus 5.5, Sonnet 5.5, Mythos 5.1 등 앤트로픽의 가장 강력한 사이버 능력을 가진 모델들이 포함돼 있습니다.
접근 권한도 용도에 따라 나뉩니다. 기업이나 기관이 자기 시스템의 취약점을 찾는 방어 작업부터, 승인된 침투 테스트, 전력망이나 금융·통신 시스템 같은 고위험 인프라를 점검하는 전문 작업까지 단계별로 모델 사용 범위를 넓히는 방식입니다.
앤트로픽은 올해 Project Glasswing 등을 통해 보안 조직들이 클로드를 사용해 약 13만 개의 검증된 소프트웨어 취약점을 찾아냈다고 밝혔습니다. 이 가운데 3만 3,000개 이상이 높은 수준 또는 치명적인 취약점으로 평가됐습니다.
🔮 AI 해킹 시대의 승부는 누가 먼저 찾느냐
앤트로픽의 전략은 공격자보다 방어자가 먼저 같은 능력을 사용하게 만드는 것입니다. AI가 취약점을 발견하고 공격 코드를 만드는 능력을 계속 높인다면, 단순히 위험한 요청을 차단하는 것만으로는 충분하지 않을 수 있습니다. 공격자 역시 다른 모델이나 오픈웨이트 모델을 이용할 수 있기 때문입니다.
따라서 방어 측에서도 AI를 이용해 자사 코드를 지속적으로 검사하고, 문제가 발견되면 공격에 활용되기 전에 먼저 고치는 체계가 중요해집니다.

더코어 에디터 (서울대 대학원)